Cybersense: Cyber Deception neu gedacht – mit innovativer Täuschungstechnologie gegen Cyberangriffe
Was ist Cyber Deception – und wie funktioniert die Technologie von Cybersense?
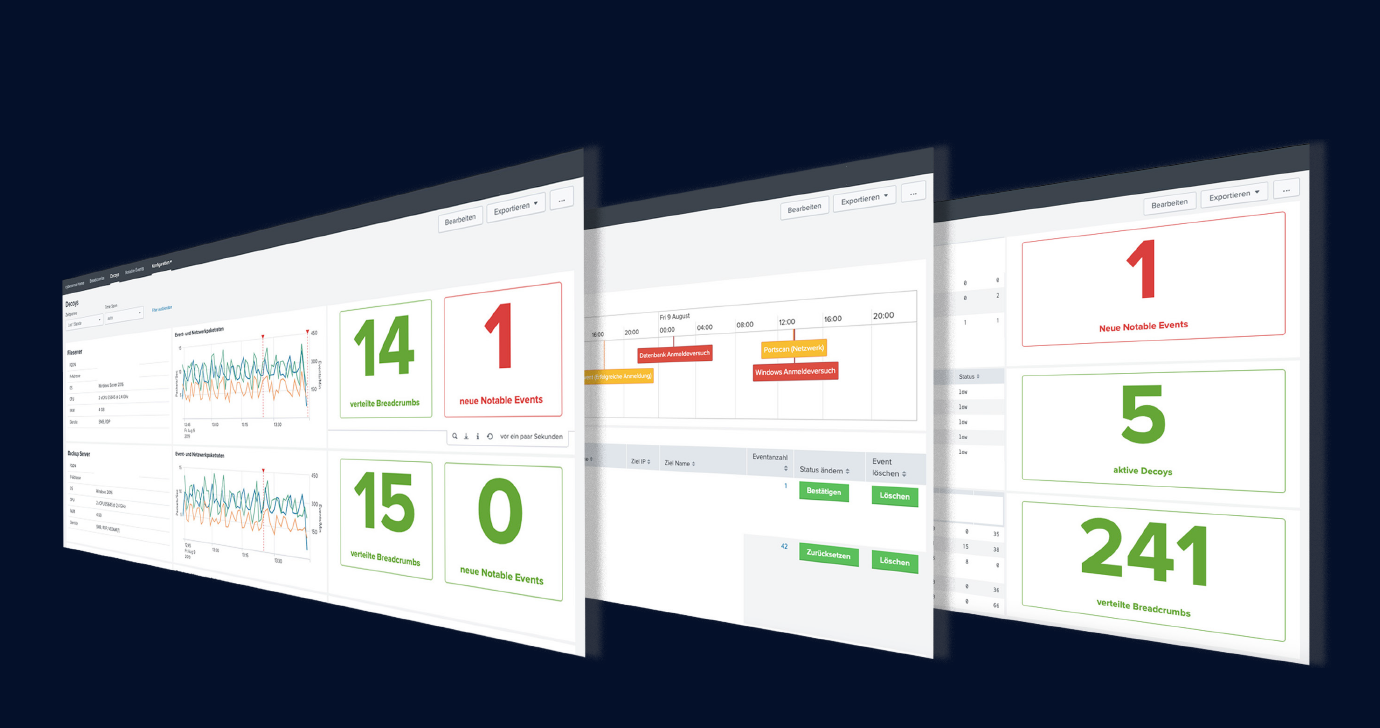
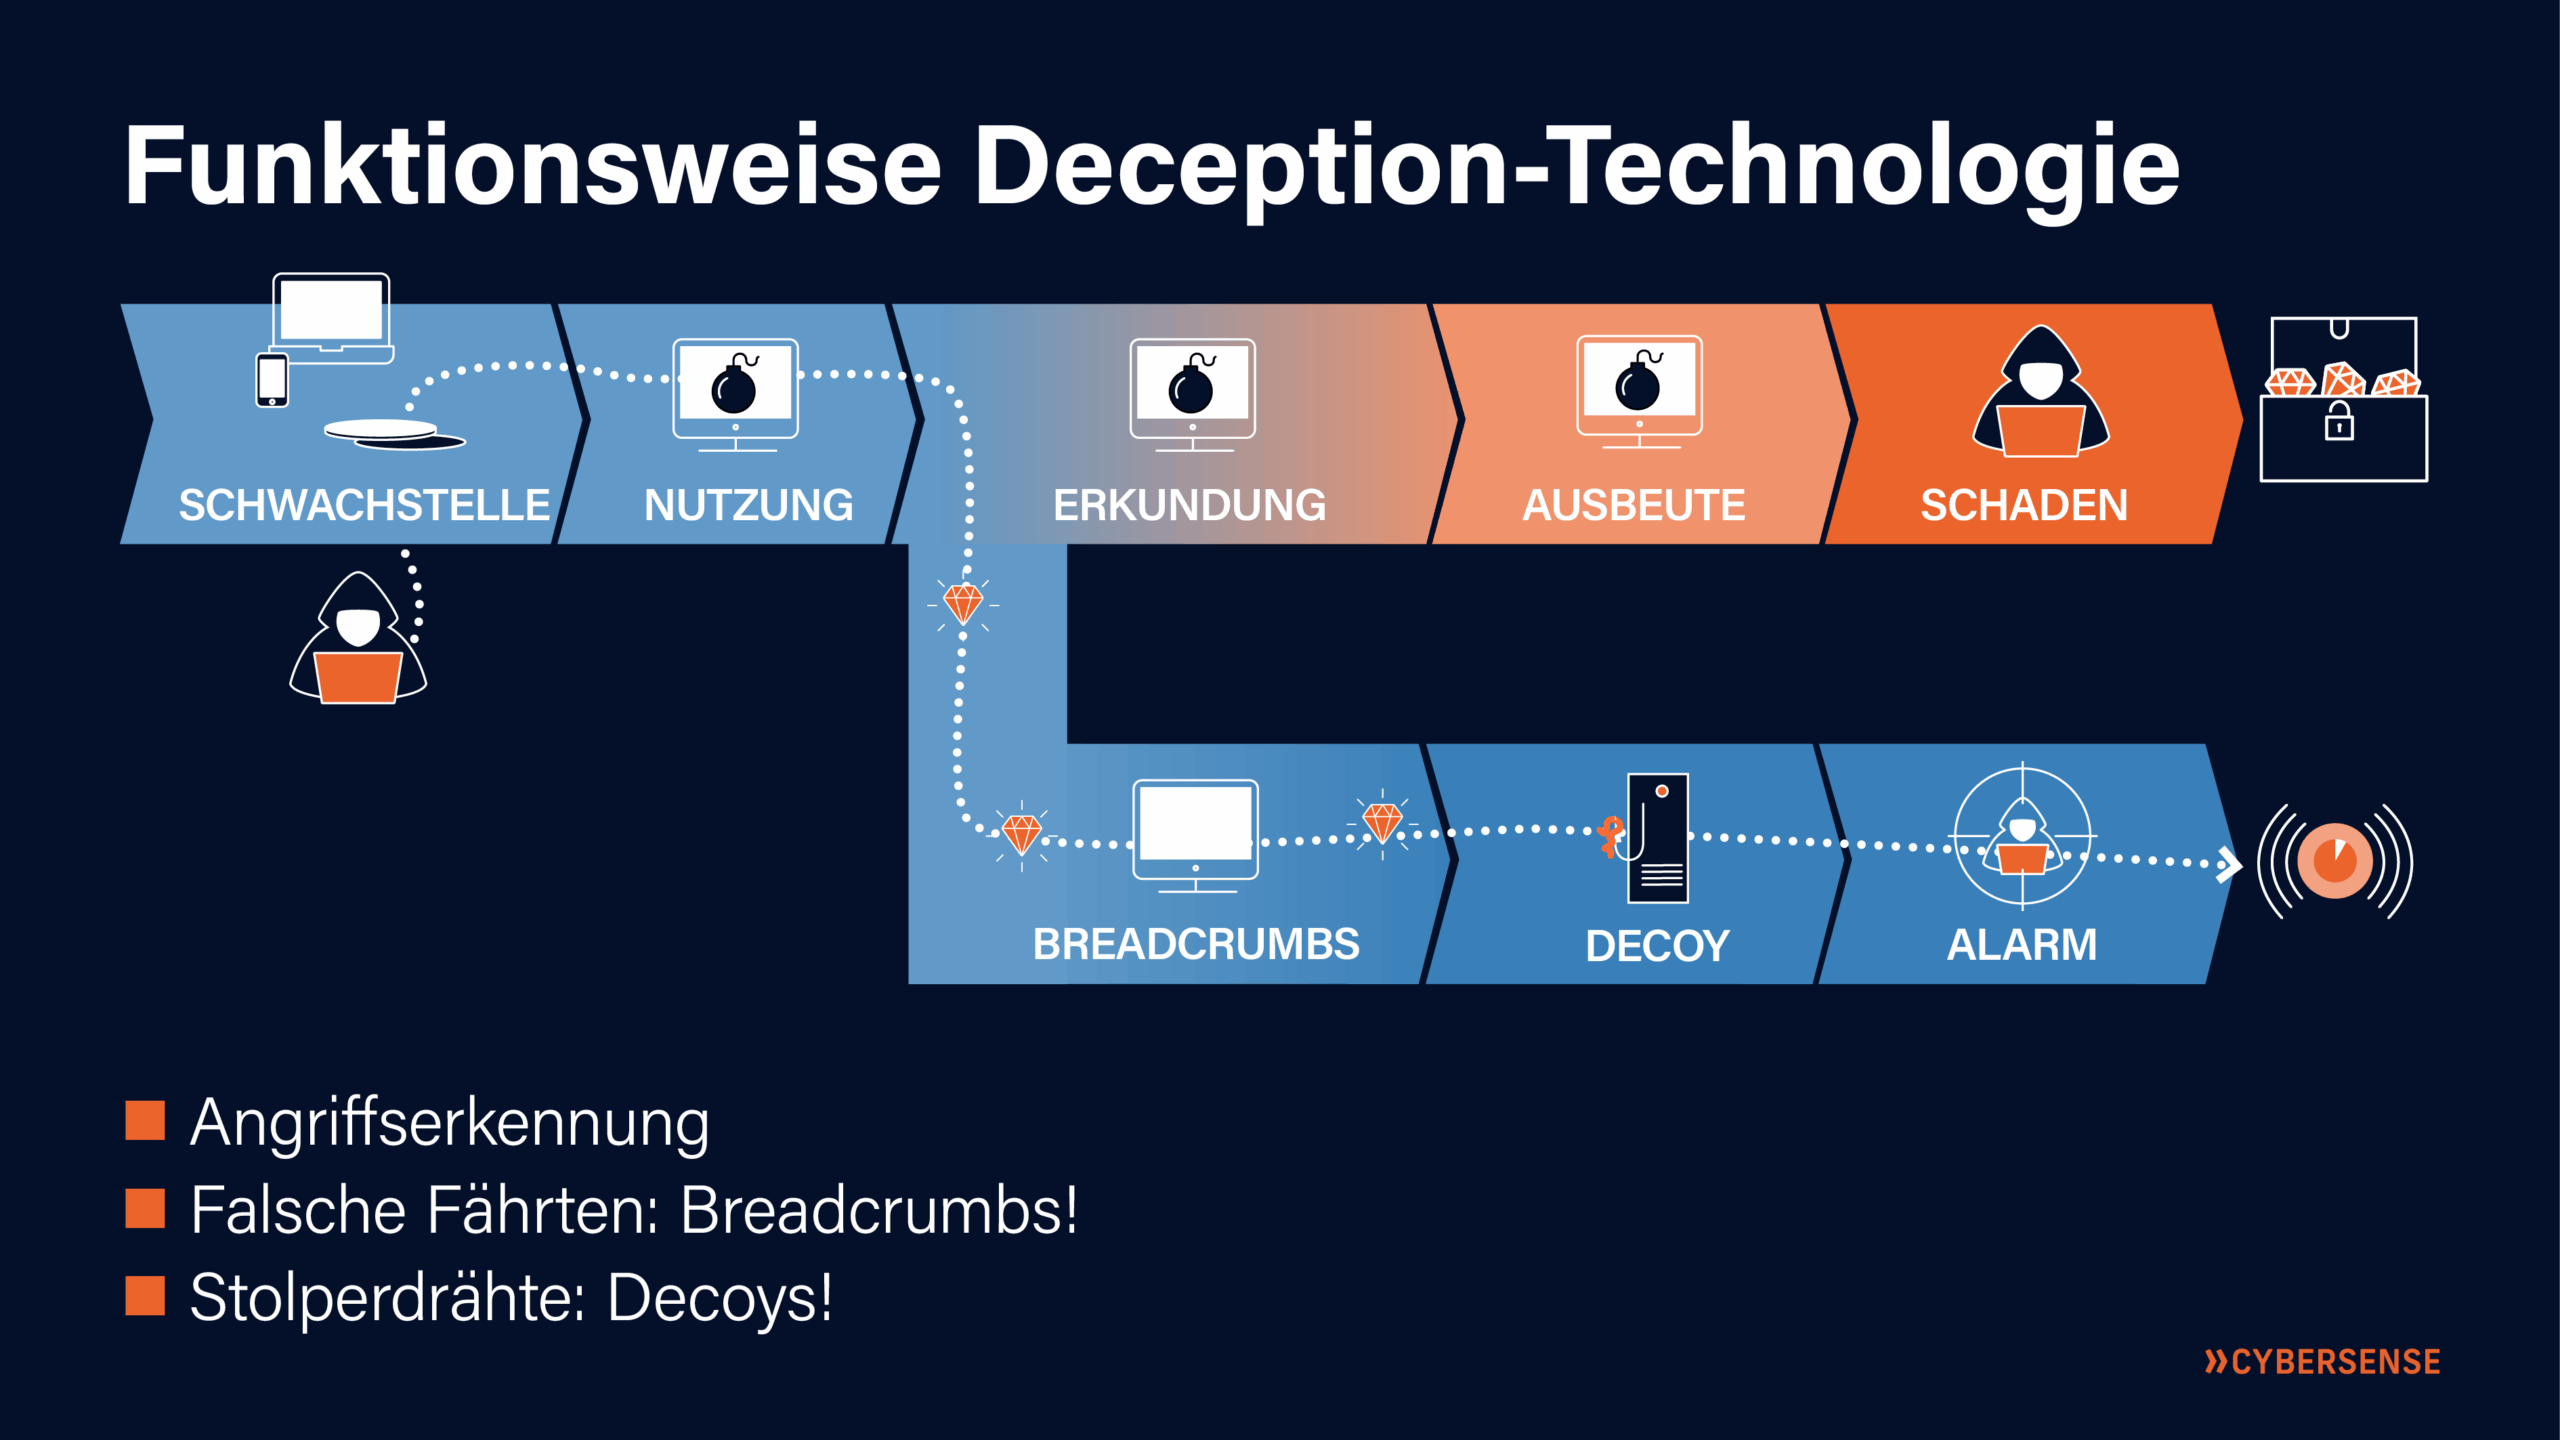
Cyber Deception ist ein innovativer Sicherheitsansatz, der auf Täuschungstechniken basiert, um Angreifer gezielt in die Irre zu führen. Statt nur auf Verteidigung zu setzen, geht Cyber Deception proaktiv vor: Es werden gezielt falsche Ziele (sogenannte Decoys) in der IT-Infrastruktur platziert, die Angreifer anlocken und deren Aktivitäten sichtbar machen.
Cybersense bietet als führendes deutsches Unternehmen im Bereich Cyber Deception speziell entwickelte Lösungen, die sich nahtlos in bestehende Sicherheitsarchitekturen integrieren lassen. Dadurch wird nicht nur der Schutz erhöht, sondern auch die Reaktionszeit im Ernstfall drastisch verkürzt.
5 gute Gründe für Cyber Deception mit Cybersense
Frühzeitige Erkennung von Angriffen
Cyber Deception erkennt Angriffe bereits im frühen Stadium – bevor Schaden entsteht.
Sichtbarkeit und Kontrolle
Durch Decoy-Systeme erhalten Unternehmen detaillierte Einblicke in Angriffswege und -verhalten.
Proaktive Sicherheitsstrategie
Anstatt nur zu reagieren, agieren Sie aktiv gegen Bedrohungen und erhöhen Ihre Cyber-Resilienz.
Nahtlose Integration
Die Lösungen von Cybersense lassen sich in bestehende Infrastrukturen integrieren – ohne Produktionsrisiken.
Deutsche Technologie & Datenschutzkonformität
Cybersense entwickelt DSGVO-konforme Deception-Systeme „Made in Germany“.
Cyber Deception von concentrade – gemeinsam mit Cybersense
Als Partnerunternehmen von concentrade steht Cybersense für höchste Sicherheitsstandards und Innovation. Gemeinsam entwickeln wir maßgeschneiderte Strategien für Unternehmen jeder Größe und Branche. Unser Ziel: IT-Sicherheit, die Angreifer überlistet – und nicht nur auf sie wartet.
Die Cyber Deception Lösungen im Überblick:
- Endpoint Deception: Schutz von Endgeräten durch gefälschte Dateien, Caches und Netzwerkinformationen.
- Network Deception: Interaktive Köder-Systeme innerhalb des Netzwerks zur Umleitung von Angreifern.
- Cloud Deception: Integration von Täuschungstechnologien in Multi-Cloud-Umgebungen.
- Threat Intelligence: Echtzeit-Auswertung von Angriffsversuchen durch automatisierte Sensorik.
Was passiert ohne Cyber Deception? Drei konkrete Szenarien
In Unternehmen, die keine Täuschungstechnologien einsetzen, kann es zu gravierenden Sicherheitslücken kommen.
- Laterale Bewegungen bleiben unerkannt: Angreifer bewegen sich unbemerkt durch das Netzwerk und kompromittieren kritische Systeme.
- Lange Verweildauer von Angreifern: Cyberkriminelle bleiben im Schnitt 200 Tage unentdeckt – ein enormes Risiko.
- Fehlende Sichtbarkeit: Ohne Deception bleibt unklar, wie Angriffe ablaufen und wo Schwachstellen bestehen.
Die Vorteile von Cyber Deception mit Cybersense auf einen Blick
- Echtzeit-Angriffserkennung
- DSGVO-konform
- Keine Auswirkungen auf Produktivsysteme
- Schnelle Implementierung
- Kombinierbar mit SIEM-, XDR- oder SOC-Systemen
Ihre Cyber Deception Die Umsetzung mit Cybersense
- Initialanalyse: Bewertung Ihrer IT-Landschaft und Definition geeigneter Täuschungspunkte
- Strategische Platzierung: Integration der Decoys in Netzwerk, Endpoints oder Cloud
- Monitoring & Reporting: Live-Auswertung von Angriffsversuchen
- Anpassung & Skalierung: Laufende Optimierung je nach Bedrohungslage
- Support & Beratung: Persönliche Betreuung durch deutsche Security-Experten
Was gewinnen Unternehmen mit Cyber Deception?
- Schnellere Erkennung und Reaktion auf Angriffe
- Höheres Sicherheitsbewusstsein im Team
- Bessere Verhandlungsposition gegenüber Versicherern
- Höhere Compliance-Standards und Risikominimierung
Warum Cybersense der richtige Partner für Cyber Deception ist
Cybersense überzeugt durch tiefes Fachwissen, langjährige Erfahrung im Deception-Bereich und enge Zusammenarbeit mit concentrade. Unternehmen erhalten keine Standardlösungen – sondern eine exakt auf ihre Anforderungen zugeschnittene Sicherheitsstrategie.
Vertrauen durch:
- Referenzkunden aus Industrie, Verwaltung & Finanzen
- Zertifizierungen nach ISO 27001
- Entwicklung & Betrieb in Deutschland
Häufige Fragen
Was ist ein Decoy?
Ein Decoy ist ein digitaler Köder, also ein gefälschtes System, eine Datei oder eine Netzwerkinformation, die für Angreifer echt aussieht. Wer darauf zugreift, gibt sich sofort zu erkennen und wird in eine kontrollierte Umgebung gelenkt, in der sein Verhalten beobachtet und analysiert wird. Da legitime Nutzer mit diesen Ködern nichts zu tun haben, ist praktisch jeder Kontakt ein verlässliches Alarmsignal. So liefern Decoys nicht nur eine frühe Warnung, sondern auch wertvolle Erkenntnisse über die Vorgehensweise der Angreifer.
Ist Cyber Deception nur für große Unternehmen geeignet?
Nein. Cybersense bietet skalierbare Lösungen, die sich ebenso für kleine und mittlere Unternehmen eignen wie für Konzerne. Gerade Organisationen mit begrenzten Sicherheitsressourcen profitieren davon, dass Cyber Deception schnell einsatzbereit ist und zuverlässige Alarme liefert, ohne den laufenden Betrieb zu stören. Der Umfang lässt sich flexibel an die Größe der IT-Landschaft anpassen. concentrade und Cybersense richten die Täuschungspunkte so aus, dass sie zu Ihrer Umgebung und Ihrem Schutzbedarf passen.
Beeinträchtigt Deception die IT-Performance?
Nein. Die Decoy-Systeme arbeiten isoliert und beeinflussen die Produktivumgebung nicht, sodass keine Produktionsrisiken entstehen. Sie liegen neben den echten Systemen und werden nur dann aktiv, wenn jemand mit ihnen interagiert. Für legitime Nutzer und Anwendungen bleibt der normale Betrieb dadurch völlig unberührt. So gewinnen Sie zusätzliche Sicherheit, ohne Leistungseinbußen oder Störungen im Tagesgeschäft in Kauf zu nehmen.
Was ist Cyber Deception?
Cyber Deception ist ein proaktiver Sicherheitsansatz, der auf gezielte Täuschung setzt, statt nur zu verteidigen. Dabei werden bewusst falsche Ziele, sogenannte Decoys, in der IT-Infrastruktur platziert, die Angreifer anlocken und deren Aktivitäten sichtbar machen. So wird ein Angriff bereits in einem frühen Stadium erkannt, oft bevor echter Schaden entsteht. Cybersense hat sich als deutsches Unternehmen auf genau diese Technologie spezialisiert und integriert sie nahtlos in bestehende Sicherheitsarchitekturen.
Welche Deception-Lösungen bietet Cybersense?
Cybersense deckt mit seinen Lösungen die zentralen Angriffsflächen ab. Endpoint Deception schützt Endgeräte durch gefälschte Dateien, Caches und Netzwerkinformationen, während Network Deception mit interaktiven Ködern Angreifer innerhalb des Netzwerks umleitet. Cloud Deception bringt die Täuschungstechnologie in Multi-Cloud-Umgebungen, und die integrierte Threat Intelligence wertet Angriffsversuche in Echtzeit über automatisierte Sensorik aus. Welche Bausteine sinnvoll sind, richtet sich nach Ihrer Infrastruktur.
Wie hilft Cyber Deception, Angriffe früher zu erkennen?
Klassische Schutzmechanismen übersehen Angreifer häufig, wenn diese sich bereits im Netzwerk bewegen. Cyber Deception dreht das Prinzip um: Sobald jemand mit einem Köder interagiert, entsteht ein sofortiges, eindeutiges Signal, das seitliche Bewegungen im Netzwerk sichtbar macht. Dadurch verkürzt sich die Zeit, in der Angreifer unentdeckt bleiben, erheblich, statt wie sonst oft über viele Monate. Sicherheitsteams gewinnen so wertvolle Zeit, um zu reagieren, bevor kritische Systeme betroffen sind.
Lässt sich Cybersense mit SIEM, XDR oder SOC kombinieren?
Ja. Die Lösungen von Cybersense lassen sich mit bestehenden SIEM-, XDR- oder SOC-Systemen kombinieren und fügen sich in Ihre vorhandene Sicherheitsarchitektur ein. Die von den Decoys ausgelösten Alarme fließen in Ihre zentralen Auswertungssysteme ein und ergänzen dort die übrigen Sicherheitsdaten. Dadurch entsteht ein vollständigeres Bild der Bedrohungslage, ohne dass Sie parallele Insellösungen betreiben müssen. concentrade unterstützt Sie bei der Anbindung an Ihre bestehenden Systeme.
Ist Cybersense DSGVO-konform?
Ja. Cybersense entwickelt und betreibt seine Deception-Systeme in Deutschland und legt Wert auf DSGVO-Konformität, also Technologie „Made in Germany“. Ergänzt wird das durch Zertifizierungen nach ISO 27001, die für einen strukturierten und geprüften Umgang mit Informationssicherheit stehen. Gerade für Unternehmen mit hohen Datenschutz- und Compliance-Anforderungen ist das ein wichtiger Faktor. So verbinden Sie proaktiven Schutz mit den regulatorischen Standards, auf die es in Deutschland ankommt.
Wie läuft die Einführung von Cyber Deception mit concentrade und Cybersense ab?
Die Umsetzung folgt einem klaren Ablauf. Zunächst bewerten wir in einer Initialanalyse Ihre IT-Landschaft und definieren geeignete Täuschungspunkte, anschließend werden die Decoys strategisch in Netzwerk, Endpoints oder Cloud integriert. Über laufendes Monitoring und Reporting werden Angriffsversuche live ausgewertet, während die Lösung fortlaufend an die aktuelle Bedrohungslage angepasst und skaliert wird. Begleitet wird der gesamte Prozess durch persönliche Betreuung deutscher Security-Experten.
Für welche Branchen eignet sich Cyber Deception?
Cyber Deception ist branchenübergreifend einsetzbar und überall dort sinnvoll, wo sensible Systeme und Daten geschützt werden müssen. Cybersense arbeitet unter anderem mit Referenzkunden aus Industrie, Verwaltung und dem Finanzsektor zusammen, also aus Bereichen mit besonders hohen Sicherheitsanforderungen. Weil sich die Lösungen flexibel skalieren lassen, passen sie sich an Unternehmen jeder Größe und an unterschiedliche regulatorische Rahmenbedingungen an. concentrade hilft Ihnen einzuschätzen, wie Cyber Deception in Ihrer Branche den größten Nutzen bringt.